S obzirom na sve što se dešava svaki dan, možda niste pomislili na ransomware i napade na podatke već neko vrijeme, iako su to među najvećim kibernetičkim prijetnjama institucijama—i, u proširenom smislu, ljudima—tokom proteklih deset godina. Ali u novoj eri AI-pokretanih i automatizovanih cyber napada, opasnost koju predstavlja ransomware samo raste dok cyberkriminalci zarađuju kombinirajući etablirane metode s novim tehnikama koje su omogućene ili dostupnije zahvaljujući AI-u.
Teško je odrediti točan broj ransomware napada jer žrtve ne razglašavaju incident i napadači divlje natječu s vlastitim tvrdnjama. Ali istraživači koji se specijaliziraju za praćenje i pokušaj deduplikacije tog polja slažu se da su navodne slučajeve porasli tijekom posljednjih nekoliko mjeseci. Neki stavljaju broj navodnih ransomware napada na stranicama curenja—gdje grupe objavljuju navodne žrtve—na blizu 3000 napada tijekom ljeta. To bi značilo porast od 20 do 40 posto od proljeća prema nekim procjenama. I, ključno, istraživači naglašavaju da iako se količina uvijek malo mijenja, ransomware napadi u cjelini su bili dosljedno i zabrinjavajuće visoki u posljednjim godinama.
„Ono što vidimo je da je većina nedavnog povećanja pokrenuta međunarodnim napadima; Sjedinjene Države su bile malo stabilnije, ali i dalje visoke, još uvijek ima puno napada,” kaže Cynthia Kaiser, bivša zamjenica FBI-jeva cyber direktora koja sada vodi istraživanja za anti-ransomware platformu Halcyon. „Na međunarodnoj razini vidimo puno više napada. To je za mene stvarno novi dio, i mislim da je dijelom pokrenuto AI-om.”
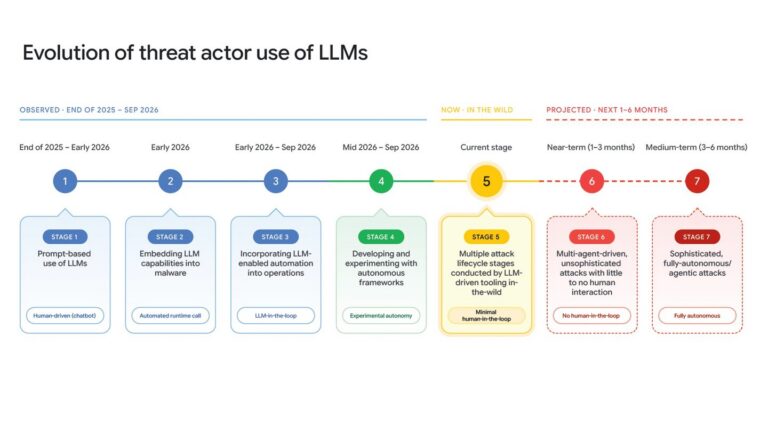
Napadi ransomwarea u potpunosti pokretani AI-om još nisu se pojavili, možda zato što kriminalni poslovni model već funkcionira toliko učinkovito. Ali čini se da cyberkriminalci koriste LLM-e za neke od dosadnijih dijelova svojih napada.
„Vidimo da se AI koristi intenzivnije u određenim aspektima lanca ransomware napada, kao što je stvaranje boljih phishing e-pošte i tijekom procesa pregovaranja, ali ‘uspješne’ ransomware grupe i dalje su uglavnom vođene ljudima,” kaže Allan Liska, dugogodišnji istraživač ransomwarea i analitičar obavještajnih podataka prijetnje na Recorded Future-u. „Ali činjenica da te grupe intenzivno eksperimentiraju s AI-om znači da bi se to moglo promijeniti ubuduće, i promijeniti brzo.”
Kaiser primjećuje da šira kretanja u prevari uvijek relevantna za ransomware jer napadači često koriste istu vrstu phishing-a i socijalnog inženjerstva kako bi stekli početni pristup ciljnim sustavima. Na primjer, u Japanu je uspješna prevarama drastično porasla u posljednjim mjesecima jer AI omogućava stranim napadačima da po prvi put generiraju dosljedno uvjerljiv sadržaj na japanskom.
Nekoliko ransomware grupa—posebno Gentlemen, Qilin i Akira—pojavile su se kao neke od najistaknutijih i najstabilnijih operacija u posljednjim mjesecima. Međutim, u njihovoj sjenci je niz manjih grupa, novih aktera i fragmentacija ransomware ekosustava. U posljednjim tjednima, nekoliko novih ransomware grupa pojavilo se i brzo je tvrdilo da je napalo desetke poduzeća. Halyconova analiza kaže da je oko 111 ransomware grupa tvrdilo napade između srpnja i rujna ove godine.
Jedna nova grupa koja se zove Global Secret Group tvrdila je napade na 48 žrtava, s više od polovice koje su navedene istoga dana, prema analizi sigurnosne tvrtke ReliaQuesta. Druga, zvana Storm, navela je 71 žrtvu u samo 20 dana. Ne mogu svi napadi biti legitimni, ali i dalje stvaraju nesigurnost za poduzeća.
„Taj rast se dogodio jer, prema mome mišljenju, ubrzanje koje je AI dao tim prijetnjama, u biti omogućavajući im da izađu i započnu svoje grupe,” kaže Brandon Tirado, direktor istraživanja prijetnji na ReliaQuestu.
Umjesto da budu vezani uz tradicionalne pružatelje „ransomware-as-a-service”, svi istraživači s kojima je razgovarao Kernel Panic kažu da su vidjeli više samotnih operatora koji se odvajaju. Tirado kaže da je njegov tim nedavno uspio identificirati tko stoji iza jedne nove grupe i otkrili su da je vođena neiskusnim tinejdžerom koji je zaradio više od 800 000 dolara za manje od dva tjedna. Odbio je javno obznaniti ime tinejdžera.
Halcyonova Kaiser se slaže da više aktera koristi AI kako bi pokušalo samostalno zaživjeti s proširenim mogućnostima da prevare ciljeve, iskoriste ranjivosti, provjere svoj kod i čak ugrozne udaljene alate pristupa ostalih grupa kako bi dobili redundantan pristup žrtvi u slučaju da jedan put bude blokiran. Ali dodaje da još nije jasno koliko će uspješni biti ti novaci dugoročno. Sumnja da se mnogi od njih mogu prvo brzo povećati, a zatim izgorjeti jer nemaju institucionalno znanje i proširene resurse etablirane grupe.
Dok etablirani napadači obično provode „dvostruke ekstorzije” napade u kojima primjenjuju tradicionalni ransomware koji šifrira sustave žrtve dok istovremeno ekstrahiraju podatke cilja i zatim prijete da je objave na internetu, oni koji rade samostalno mogu biti skloniji da se fokusiraju samo na ekstorziju podataka kako bi pojednostavili svoje operacije.
„Broj napada koju je Recorded Future vidio ove godine već daleko nadmašuje ukupan broj za 2025,” kaže Liska, „ali broj napada koji uključuju šifriranje može se zapravo smanjiti godinu za godinu.”
Primijetili ste nešto što bismo trebali uključiti sljedeći tjedan? Javite nam na [email protected]. I pazite se.
Izvor: WIRED