Zamislite hadera koji ne jede, ne spava, ne umara se i nikada ne prestaje tražiti pristup.
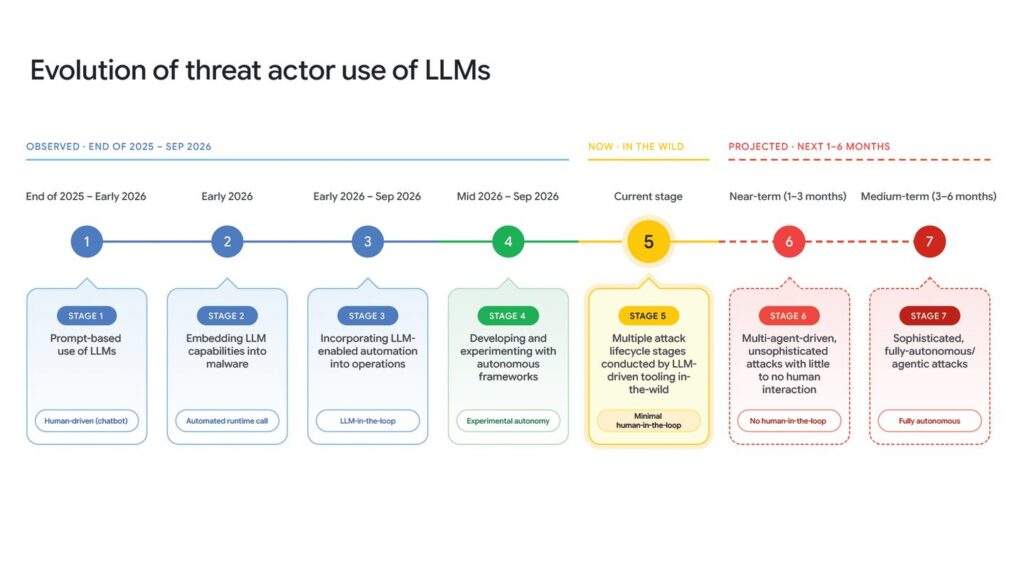
Prema najnovijem izvještaju AI Threat Tracker, zlonamjerni akteri sada koriste autonomne LLM okvire da neprekidno prate ažuriranja softvera, otkriju koju je grešku ispravljena i naprave napad za to — sve bez ljudskog angažmana.
Obrana od prijetnji brzinom mašine brzinom čovjeka nije izvediva. Zato pomažemo braniocima da prerazmisle sigurnost u eri agenata pomoću Google AI Threat Defense, koji kombinira Gemini i druge graničnih modela, Wiz kontekst i prioritizaciju, CodeMender automatizovano zakrpljivanje i Mandiant stručnost da neprekidno pronalazi i ispravljaju greške prije nego što napađači mogu iskoristiti.
Pročitajte cijeli izvještaj na Google Cloud Threat Intelligence bloga.
Izvor: blog.google